Qué es un firewall de nueva generación
Un firewall de nueva generación (NGFW) filtra el tráfico según la aplicación, el usuario y el contenido, no solo por direcciones IP y puertos como un firewall tradicional. Eso permite, por ejemplo, autorizar una aplicación de videollamadas y bloquear la transferencia de archivos dentro de ella.
Además, un NGFW suele integrar inspección de tráfico cifrado, filtrado web y prevención de intrusiones en un mismo equipo, lo que reduce la cantidad de dispositivos que tu equipo tiene que administrar.
Seguridad perimetral más allá del firewall
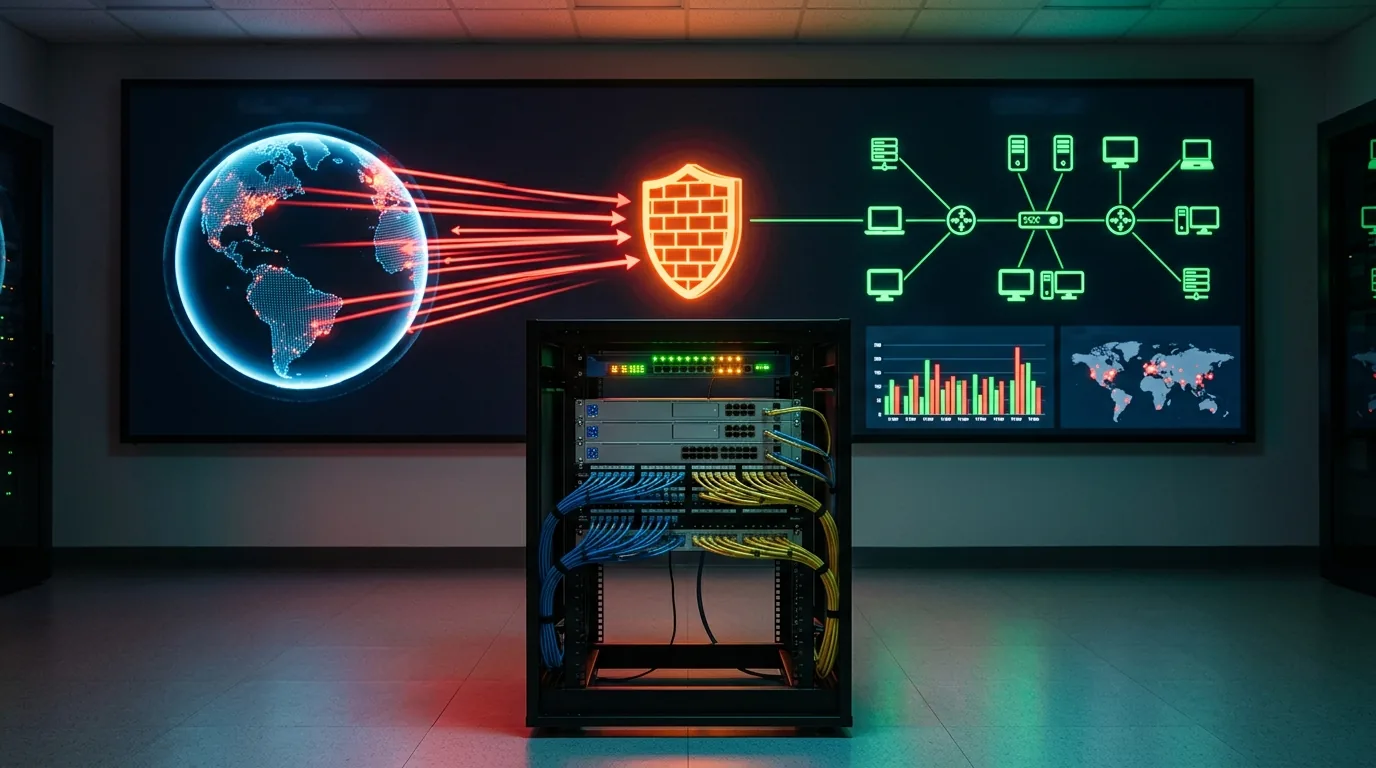
La seguridad perimetral es el conjunto de controles que protegen el punto donde tu red se conecta con internet y con otras sedes. El firewall es la pieza central, pero trabaja mejor acompañado de otras funciones.
- IPS/IDS: un IDS detecta patrones de ataque en el tráfico y alerta; un IPS, además, los bloquea en línea.
- Mitigación de DDoS: protección contra ataques que buscan saturar tus enlaces o servicios con tráfico masivo.
- Segmentación: división de la red en zonas (usuarios, servidores, invitados, equipos industriales) para que un incidente no se propague libremente.
- VPN: conexiones cifradas para usuarios remotos y enlaces seguros entre sucursales.
Cómo implementamos el firewall para tu empresa
Empezamos revisando tu topología, tus enlaces, las aplicaciones que usas y las reglas que ya tienes. Con esa información dimensionamos el equipo y las licencias para tu volumen de tráfico real, sin sobredimensionar.
Luego diseñamos las políticas, migramos las reglas existentes depurando las que sobran, configuramos VPN y segmentación, y hacemos la puesta en marcha en una ventana acordada contigo. Al cierre entregamos documentación y capacitamos a tu equipo. Si lo necesitas, el monitoreo de eventos puede integrarse al SOC que operamos junto a partners especializados.