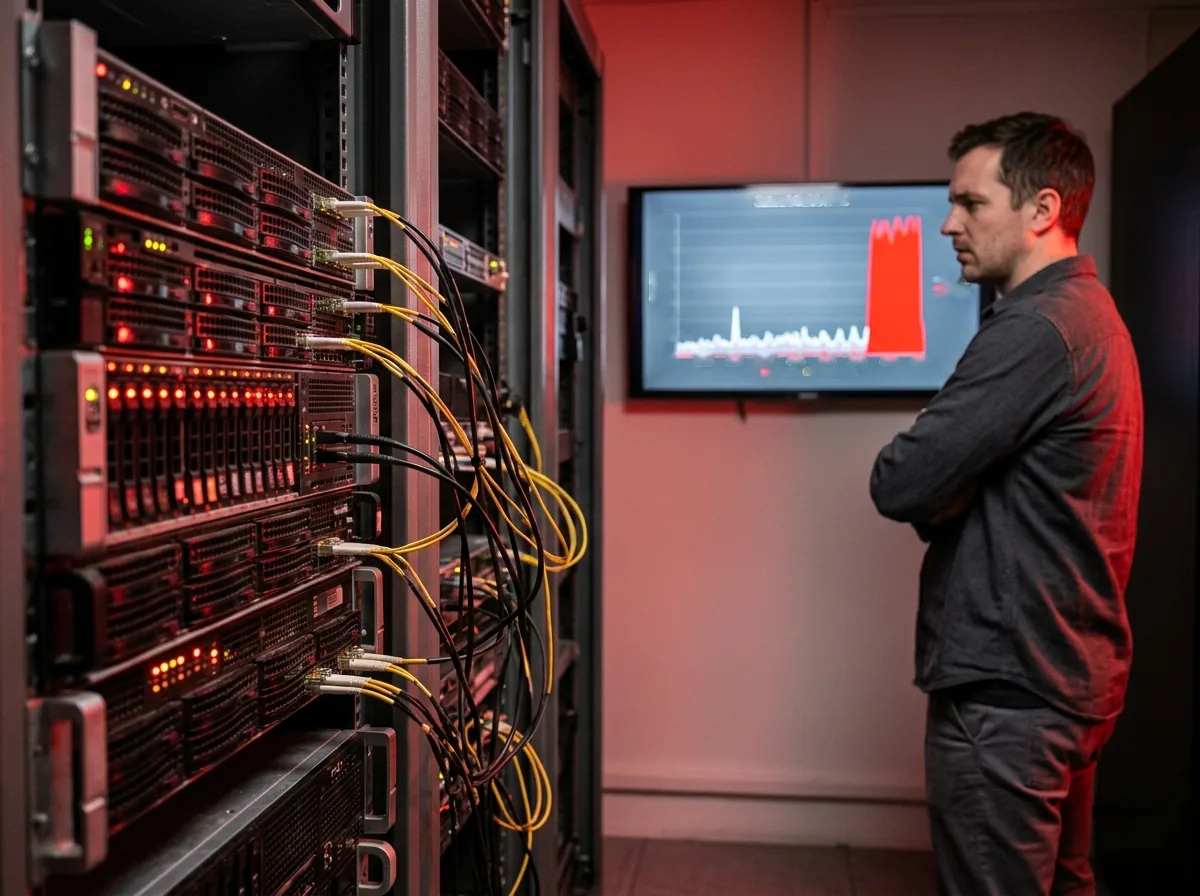
Un ataque DDoS (Distributed Denial of Service o denegación de servicio distribuida) intenta dejar fuera de servicio un sitio web, una aplicación o una red saturándolos con tráfico o solicitudes enviadas desde muchos equipos al mismo tiempo. No busca entrar a tus sistemas, sino impedir que tus clientes y empleados los usen. Se mitiga combinando seguridad perimetral, WAF, protección en la nube y un plan de respuesta.
Esta guía explica cómo funciona un ataque DDoS, sus tipos principales, las señales para reconocerlo y las medidas que reducen su impacto.
Qué es un ataque DDoS y cómo funciona
Un ataque DDoS agota algún recurso del que depende tu servicio: el ancho de banda del enlace, la capacidad del firewall o del balanceador, o la memoria y el procesamiento del servidor. Cuando ese recurso se llena, las solicitudes legítimas dejan de atenderse o se atienden con mucha lentitud.
La palabra “distribuido” es la clave. El tráfico no viene de un solo origen, que sería fácil de bloquear, sino de miles de equipos repartidos por el mundo. Normalmente se trata de botnets: redes de computadores, servidores, cámaras, routers y otros dispositivos infectados que el atacante controla de forma remota. Los dueños de esos dispositivos casi nunca saben que forman parte del ataque.
Las motivaciones varían: extorsión (pagar para que el ataque se detenga), competencia desleal, activismo, venganza o distracción mientras se intenta otro tipo de intrusión.
Tipos de ataque DDoS
Los ataques DDoS se suelen clasificar en tres grandes grupos según la capa que atacan. Un mismo incidente puede combinar varios.
Ataques volumétricos
Buscan llenar el ancho de banda disponible con un volumen de tráfico mayor al que tu enlace puede recibir. Cuando el canal se satura, no importa qué tan bien configurado esté tu firewall: el tráfico legítimo no alcanza a llegar. Son comunes los ataques de amplificación, en los que el atacante envía pequeñas consultas a servidores mal configurados de internet (por ejemplo, DNS o NTP) haciéndose pasar por la víctima, y esos servidores responden con mucho más tráfico hacia ella.
Ataques de protocolo
Explotan el funcionamiento de los protocolos de red para agotar recursos de los equipos intermedios, como firewalls, balanceadores o los propios servidores. Un ejemplo clásico es la inundación SYN, que abre gran cantidad de conexiones TCP sin completarlas y llena las tablas de conexiones. No necesitan tanto volumen como los volumétricos, pero pueden tumbar equipos que no estén preparados.
Ataques de capa de aplicación
Se dirigen a la aplicación en sí, por ejemplo un sitio web o una API. Envían solicitudes que parecen legítimas, como búsquedas, inicios de sesión o cargas de páginas pesadas, pero en cantidades que el servidor no puede procesar. Usan poco ancho de banda y son más difíciles de distinguir del tráfico normal, por lo que requieren análisis más fino.
Señales de un ataque DDoS
Algunas señales ayudan a distinguir un ataque DDoS de un problema técnico común o de un pico legítimo de visitas:
- El sitio o la aplicación se vuelve lento o deja de responder sin un cambio o evento que lo explique.
- El consumo del enlace a internet llega a su límite de forma repentina.
- Aparece mucho tráfico desde rangos de direcciones, países o redes con los que normalmente no hay relación.
- Crecen de golpe las solicitudes a una sola página, función o API.
- El firewall o el balanceador muestra tablas de conexiones llenas o uso de recursos al máximo.
- Llega un mensaje de extorsión amenazando con un ataque o anunciando que ya empezó.
El monitoreo de la infraestructura es lo que permite ver estas señales a tiempo. Un servicio de NOC vigila disponibilidad y rendimiento, y ayuda a separar un ataque de una falla.
Cómo se mitiga un ataque DDoS
No existe una sola herramienta que resuelva todos los tipos de DDoS. La mitigación eficaz combina capas que cubren distintos puntos.
Seguridad perimetral
El perímetro es la primera línea en tu infraestructura. Un firewall de nueva generación con IPS filtra tráfico malicioso y aplica límites de conexión. Para ataques de protocolo y volumétricos moderados, los equipos anti-DDoS dedicados, como Radware DefensePro, analizan el comportamiento del tráfico y bloquean los patrones de ataque procurando no afectar a los usuarios legítimos. Fortinet también ofrece funciones de protección contra DDoS en su ecosistema de seguridad.
WAF para ataques de capa de aplicación
Un WAF (Web Application Firewall) protege sitios web y APIs. Además de bloquear ataques como inyección SQL, puede limitar la cantidad de solicitudes por origen, identificar bots y presentar desafíos a clientes sospechosos. Es la capa más adecuada para los ataques que imitan tráfico legítimo.
Mitigación en la nube
Ante un ataque volumétrico grande, el problema está antes de tu firewall: el enlace se llena. La mitigación en la nube desvía el tráfico hacia centros de limpieza del proveedor, que filtran el ataque y entregan a tu red solo el tráfico legítimo. Puede estar activa todo el tiempo o activarse cuando se detecta el ataque. Muchas empresas combinan protección local para ataques pequeños y rápidos con protección en la nube para los grandes.
Balanceo y arquitectura
Distribuir la carga entre varios servidores con un balanceador de carga ayuda a absorber picos y a mantener el servicio si uno de los servidores se satura. Publicar servicios en más de una ubicación también reduce el impacto.
Plan de respuesta
La tecnología funciona mejor con un procedimiento claro. Un plan de respuesta ante DDoS define:
- Cómo se detecta y quién confirma que es un ataque.
- A quién se contacta: proveedor de internet, proveedor de mitigación y equipo de seguridad.
- Qué servicios tienen prioridad.
- Cómo se comunica la situación a clientes y usuarios internos.
- Qué se revisa después, incluida la posible actividad maliciosa ocurrida durante la distracción.
Conviene coordinar con tu proveedor de internet antes de un incidente, porque algunos ofrecen filtrado en su propia red.
Cómo te ayuda SyncTech frente a los ataques DDoS
En SyncTech trabajamos la seguridad perimetral con protección IPS/IDS, anti-DDoS y segmentación, además de WAF en la nube u on-premise y balanceo de carga. Trabajamos con fabricantes como Radware y Fortinet, y te ayudamos a dimensionar la protección según los servicios que expones a internet y cuánto dependes de ellos. Si quieres empezar por entender tu exposición, podemos hacerlo con una auditoría.
Si quieres revisar cómo respondería tu infraestructura ante un ataque DDoS, hablemos.
Preguntas frecuentes
¿Qué es un ataque DDoS?
Un ataque DDoS (denegación de servicio distribuida) busca dejar fuera de servicio un sitio web, una aplicación o una red saturándolos con tráfico o solicitudes desde muchos equipos a la vez. El objetivo es que los usuarios legítimos no puedan acceder.
¿Un firewall detiene un ataque DDoS?
Un firewall ayuda frente a algunos ataques de protocolo y de aplicación, pero puede saturarse ante ataques volumétricos grandes. Por eso se combina con equipos o funciones anti-DDoS dedicadas, WAF y servicios de mitigación en la nube.
¿Un ataque DDoS roba información?
El objetivo principal de un DDoS es afectar la disponibilidad, no robar datos. Sin embargo, a veces se usa como distracción mientras se intenta otro ataque, por lo que conviene revisar la actividad de seguridad durante y después del incidente.
¿Qué empresas deberían protegerse contra DDoS?
Cualquier empresa que dependa de servicios expuestos a internet: tiendas en línea, portales de clientes, banca en línea, sistemas de facturación o aplicaciones para usuarios externos. Si una caída de esos servicios detiene ventas u operaciones, la protección contra DDoS debería estar en tu plan.