Qué es un WAF y qué protege
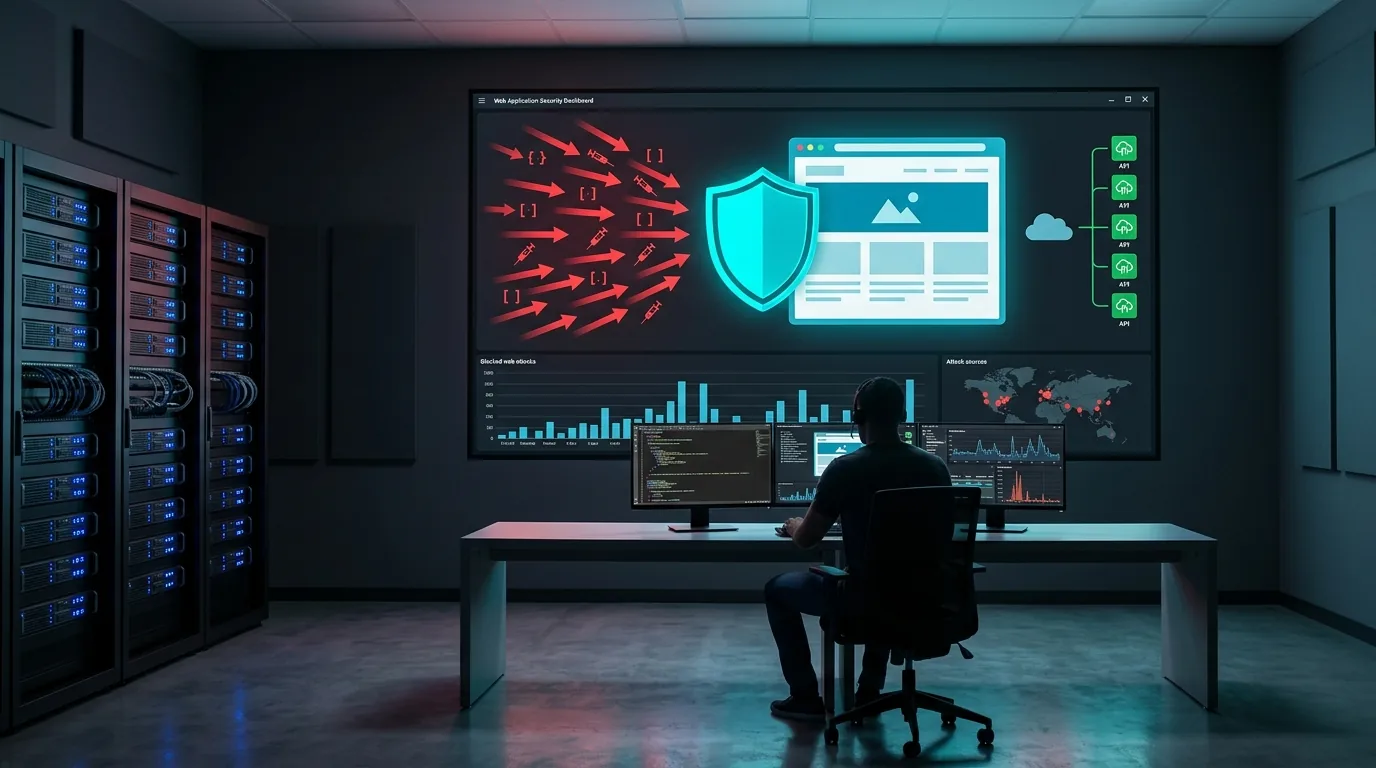
Un WAF es un control que se ubica delante de una aplicación web y analiza el tráfico HTTP y HTTPS antes de que llegue al servidor. A diferencia del firewall de red, entiende la lógica de las peticiones web: formularios, parámetros, cookies y llamadas a APIs.
Con eso puede detener ataques que un firewall perimetral deja pasar porque viajan por puertos permitidos.
- Inyección SQL y otros tipos de inyección de código.
- Cross-site scripting (XSS).
- Bots maliciosos, raspado de contenido y abuso de formularios.
- Intentos de acceso por fuerza bruta a portales de clientes.
- Explotación de vulnerabilidades conocidas mientras se aplica el parche.
WAF en la nube u on-premise
Un WAF en la nube se activa redirigiendo el tráfico de tu dominio hacia el servicio, sin instalar equipos. Conviene cuando tus aplicaciones están publicadas en internet o distribuidas en varios proveedores.
Un WAF on-premise se instala en tu centro de datos, cerca de los servidores. Es útil cuando necesitas mantener el tráfico dentro de tu infraestructura o proteger aplicaciones internas. En ambos casos te ayudamos a elegir según tu arquitectura, tus requisitos de cumplimiento y tu presupuesto.
Cómo implementamos un WAF en tu empresa
Primero inventariamos tus aplicaciones y definimos cuáles son críticas. Luego desplegamos el WAF en modo de aprendizaje o monitoreo para entender el tráfico legítimo y evitar bloqueos a usuarios reales.
Después activamos las políticas de bloqueo de forma gradual, ajustamos excepciones y dejamos documentado el esquema. El WAF puede trabajar junto a un balanceador de carga y a tus certificados SSL/TLS para inspeccionar tráfico cifrado.