Qué es la protección de endpoints
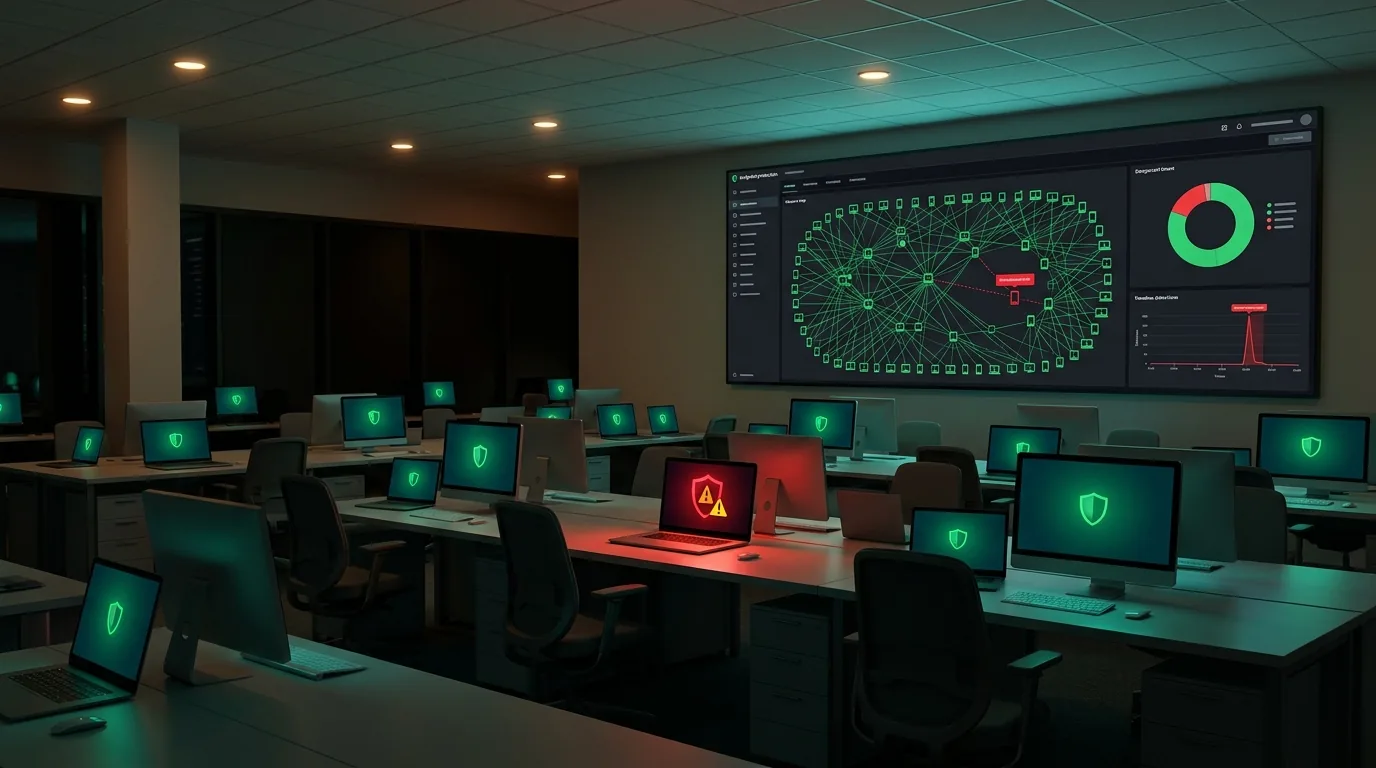
Un endpoint es cualquier dispositivo que se conecta a tu red y procesa información: un portátil, un computador de escritorio o un servidor. La protección de endpoints es el software que previene, detecta y responde a amenazas directamente en esos equipos.
Es una capa necesaria porque muchos ataques no entran por el perímetro. Llegan en un adjunto, en una memoria USB o en un portátil que se conectó a otra red.
Antivirus, EDR, XDR y NDR, cuál necesita tu empresa
Cada tecnología agrega visibilidad y capacidad de respuesta sobre la anterior. La elección depende del tamaño de tu equipo de TI y de quién va a atender las alertas.
- Antivirus: bloquea malware conocido y comportamientos sospechosos en el equipo. Es la base mínima.
- EDR (Endpoint Detection and Response): registra la actividad del equipo, detecta ataques en curso y permite aislarlo o revertir cambios.
- XDR (Extended Detection and Response): correlaciona eventos de endpoints con otras fuentes, como correo o red, para ver el ataque completo.
- NDR (Network Detection and Response): analiza el tráfico interno para detectar movimientos laterales y equipos comprometidos, incluso los que no tienen agente.
Cómo desplegamos la protección de endpoints
Hacemos un inventario de equipos y sistemas operativos, definimos políticas por tipo de usuario y servidor, y desinstalamos de forma ordenada la solución anterior para evitar conflictos. El despliegue se hace por grupos para validar que las aplicaciones de negocio sigan funcionando.
Las soluciones EDR y XDR generan alertas que alguien tiene que revisar. Si tu equipo no tiene esa capacidad, las alertas pueden integrarse al SOC que operamos junto a partners especializados.