Los tipos de firewall para empresas se diferencian por qué tanto analizan el tráfico y dónde se instalan: desde el filtrado de paquetes, que solo mira direcciones y puertos, hasta el firewall de nueva generación (NGFW), que identifica aplicaciones, usuarios y amenazas. Para la mayoría de empresas, la base es un NGFW en el perímetro, complementado con un WAF si publican aplicaciones web. La elección final depende de tu tamaño, de dónde están tus sistemas y de lo que necesitas proteger.
Qué es un firewall
Un firewall es un sistema que controla qué tráfico puede entrar y salir de una red según reglas definidas por la empresa. Puede ser un equipo físico, una máquina virtual o un servicio en la nube. Todos cumplen la misma función de fondo, pero cambian en profundidad de análisis y en el lugar donde se aplican.
Tipos de firewall para empresas según cómo inspeccionan el tráfico
La forma más clara de entender los tipos de firewall es ordenarlos por el nivel de análisis que realizan. Cada generación suma capacidades a la anterior.
Firewall de filtrado de paquetes
Es el tipo más básico. Revisa cada paquete de forma aislada y decide si lo deja pasar según dirección IP de origen y destino, puerto y protocolo. Es rápido y sencillo, pero no entiende el contexto de la conexión ni el contenido. Hoy esta función existe en routers y switches, y no es suficiente como protección principal de una empresa.
Firewall de inspección de estado (stateful)
Un firewall stateful lleva registro de las conexiones activas. Sabe si un paquete pertenece a una conversación iniciada desde dentro de la red y bloquea el tráfico que no corresponde a ninguna sesión válida. Fue el estándar empresarial durante años, pero sigue basándose en puertos y direcciones, sin distinguir qué aplicación usa cada conexión.
Firewall proxy o de aplicación
Un firewall proxy actúa como intermediario: el usuario se conecta al proxy y este se conecta al destino en su nombre. Al hacerlo, puede analizar el contenido de protocolos específicos, como la navegación web. Ofrece un control fino, pero suele añadir latencia y cubrir un número limitado de protocolos. Muchas de sus funciones hoy están integradas en los NGFW.
Firewall de nueva generación (NGFW)
Un NGFW combina la inspección de estado con control de aplicaciones, identificación de usuarios, prevención de intrusiones (IPS), filtrado web, antivirus de red e inspección de tráfico cifrado. Permite reglas como “el área de ventas puede usar el CRM pero no transferir archivos a servicios personales”. Es el tipo de firewall recomendado para el perímetro de cualquier empresa que dependa de Internet para operar. Lo explicamos en detalle en qué es un firewall de nueva generación.
Tipos de firewall según lo que protegen y dónde se instalan
Además del nivel de inspección, conviene distinguir los firewalls por su función específica y su forma de despliegue.
WAF: firewall para aplicaciones web
Un WAF (Web Application Firewall) protege sitios, portales y APIs publicados en Internet. Analiza las peticiones HTTP y HTTPS y bloquea ataques propios de aplicaciones web, como inyección SQL, cross-site scripting o abuso de formularios. No reemplaza al firewall de red: lo complementa. Si tu empresa tiene un portal de clientes, una tienda en línea o APIs expuestas, un WAF es la capa adecuada para ese tráfico.
Firewall en la nube o FWaaS
El firewall como servicio (FWaaS) se entrega desde la nube del fabricante. El tráfico de usuarios y sucursales pasa por ese servicio antes de llegar a Internet. Encaja bien en empresas con mucho personal remoto o con sucursales pequeñas donde no se justifica un equipo en cada sitio. También existen firewalls que se despliegan dentro de plataformas de nube pública para proteger las cargas que corren ahí.
Firewall físico frente a firewall virtual
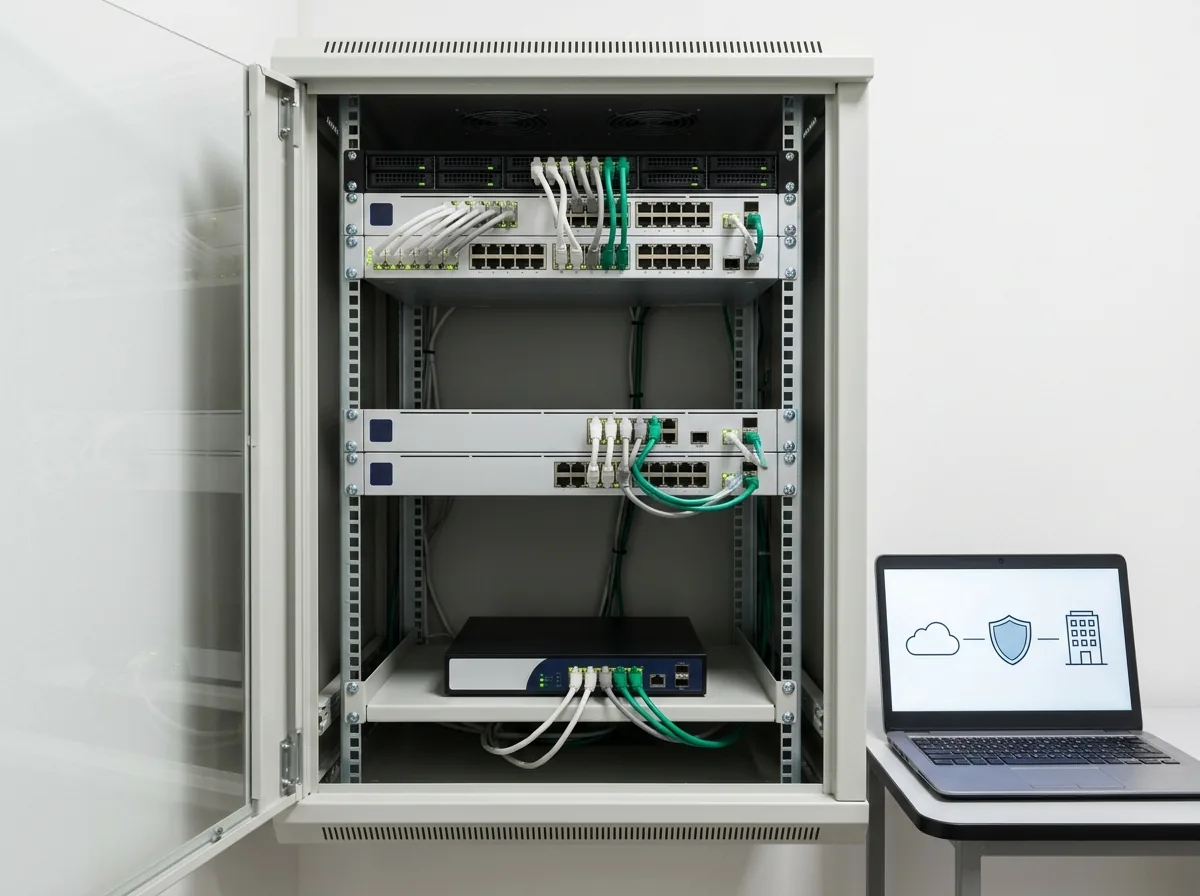
Un firewall físico es un equipo dedicado con hardware optimizado para inspeccionar tráfico. Es la opción habitual para la red de una oficina, una sede o un centro de datos. Un firewall virtual es el mismo software ejecutándose como máquina virtual, útil para segmentar tráfico entre servidores en un entorno de virtualización o para proteger recursos en la nube. Muchas empresas combinan ambos: físico en el perímetro y virtual dentro del entorno de servidores.
Comparación rápida
| Tipo | Qué analiza | Uso típico |
|---|---|---|
| Filtrado de paquetes | IP, puerto, protocolo | Funciones básicas en routers |
| Stateful | Estado de la conexión | Equipos antiguos o redes simples |
| Proxy o de aplicación | Contenido de protocolos específicos | Control de navegación |
| NGFW | Aplicación, usuario, contenido, amenazas | Perímetro de la empresa |
| WAF | Peticiones a aplicaciones web | Portales, tiendas en línea, APIs |
| FWaaS | Tráfico de usuarios y sucursales desde la nube | Personal remoto, sucursales pequeñas |
Cuál conviene según el tamaño y las necesidades
No existe un tipo de firewall ideal para todos, pero sí patrones claros.
- Empresa pequeña con una sola oficina. Un NGFW de gama de entrada suele cubrir la navegación, la VPN para trabajo remoto y la protección básica de servidores.
- Empresa mediana con sucursales. Un NGFW en la matriz y equipos más pequeños en cada sucursal, conectados por VPN o SD-WAN y administrados desde una consola central.
- Empresa con aplicaciones publicadas. NGFW en el perímetro más un WAF dedicado a las aplicaciones web.
- Empresa con servidores en la nube o muy distribuida. Firewalls virtuales en la nube y, según el caso, un servicio FWaaS para los usuarios remotos.
- Operaciones críticas. Dos firewalls en alta disponibilidad para evitar que el equipo sea un punto único de falla.
Qué revisar al elegir un firewall
Antes de decidir entre marcas o modelos, revisa estos puntos:
- Rendimiento con inspección activada. El dato que importa es el throughput con IPS, antivirus e inspección SSL encendidos, que suele ser bastante menor que el rendimiento de firewall básico de la ficha técnica.
- VPN. Verifica cuántos túneles entre sedes y cuántos usuarios remotos simultáneos soporta, y si admite autenticación multifactor.
- Administración. Una consola clara, reportes útiles y la posibilidad de gestionar varios equipos desde un solo lugar ahorran tiempo y errores.
- Licencias de seguridad. En la mayoría de fabricantes, las firmas de IPS, el filtrado web y el antivirus se activan con suscripciones. Revisa qué incluye cada paquete y qué pasa cuando vence.
- Crecimiento. Dimensiona para los usuarios y el ancho de banda de los próximos años.
Cómo te acompaña SyncTech
En SyncTech trabajamos con Fortinet y Check Point, lo que nos permite comparar opciones según tu red y no desde una sola marca. Te ayudamos a dimensionar, licenciar e implementar el firewall, y a coordinarlo con el resto de tu estrategia de ciberseguridad.
Conoce nuestro servicio de firewall y seguridad perimetral o escríbenos para revisar qué tipo de firewall necesita tu empresa.
Preguntas frecuentes
¿Cuál es el tipo de firewall más usado en empresas?
Para proteger el perímetro de la red, hoy lo habitual es un firewall de nueva generación (NGFW). Integra inspección de estado, control de aplicaciones, prevención de intrusiones y VPN en una sola plataforma. Las empresas que publican aplicaciones web suelen complementarlo con un WAF.
¿Qué diferencia hay entre un firewall y un WAF?
Un firewall de red controla el tráfico entre redes según direcciones, puertos, aplicaciones y usuarios. Un WAF se especializa en proteger aplicaciones web, analizando las peticiones HTTP y HTTPS para bloquear ataques como inyección SQL o cross-site scripting. Cumplen funciones distintas y se complementan.
¿Es mejor un firewall físico o uno virtual?
Depende de dónde está lo que quieres proteger. Un firewall físico es la opción natural para la red de una oficina o sede. Un firewall virtual encaja cuando los servidores están en un entorno virtualizado o en la nube, donde no se puede instalar un equipo físico. Muchas empresas usan ambos.
¿Qué debo revisar antes de comprar un firewall?
Revisa el rendimiento con las funciones de seguridad activadas, la cantidad de túneles VPN y usuarios remotos que soporta, la facilidad de administración y qué licencias de seguridad necesita para funcionar completo. También considera el crecimiento de tu empresa en los próximos años.