Un SOC (Security Operations Center o centro de operaciones de seguridad) es un equipo de analistas, con procesos y herramientas definidos, que vigila de forma continua los sistemas de una empresa para detectar amenazas, analizarlas y coordinar la respuesta. Saber qué es un SOC importa porque la mayoría de ataques deja rastros antes de causar daño, y alguien tiene que estar mirando para verlos a tiempo.
Esta guía explica cómo funciona un SOC, qué lo diferencia de un NOC, las opciones de SOC interno o gestionado y cómo saber si tu empresa en Ecuador lo necesita.
Qué es un SOC y qué hace en la práctica
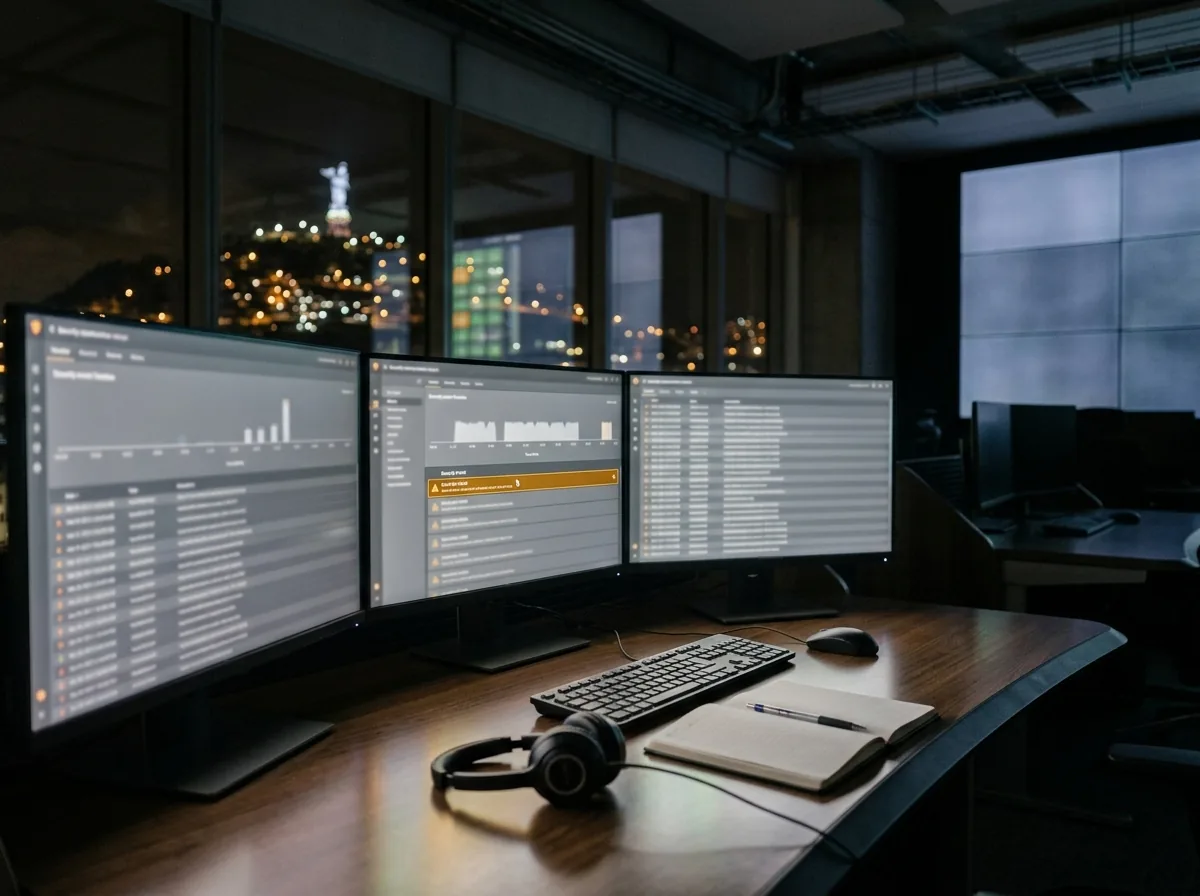
Un SOC convierte miles de eventos técnicos en decisiones concretas. Cada firewall, servidor, endpoint y servicio de correo genera registros (logs) todo el tiempo. Por sí solos, esos registros no dicen mucho. El SOC los reúne, los correlaciona y separa lo que es ruido de lo que es un posible incidente.
Sus funciones principales son:
- Monitoreo: recibir y revisar eventos de seguridad de las distintas fuentes de la empresa.
- Detección: identificar patrones sospechosos, como inicios de sesión anómalos, tráfico hacia destinos maliciosos o movimientos laterales dentro de la red.
- Análisis y clasificación: determinar si una alerta es real, qué tan grave es y qué sistemas afecta.
- Respuesta: contener el incidente o guiar al equipo de TI para hacerlo, por ejemplo aislando un equipo o bloqueando una cuenta.
- Mejora continua: ajustar reglas de detección y recomendar cambios de configuración a partir de lo aprendido.
Las herramientas que usa un SOC
El núcleo técnico suele ser un SIEM (Security Information and Event Management), la plataforma que centraliza y correlaciona los logs. A su alrededor aparecen otras piezas según el alcance del servicio: soluciones EDR o XDR en los endpoints, sensores de red (NDR), fuentes de inteligencia de amenazas y, en algunos casos, plataformas SOAR que automatizan respuestas repetitivas.
Las herramientas no hacen el trabajo solas. Un SIEM mal ajustado produce tantas alertas que el equipo termina ignorándolas. Por eso el valor de un SOC está en la combinación de tecnología, analistas con experiencia y procedimientos claros.
Cómo se organiza el equipo
En muchos SOC el trabajo se divide por niveles. Un primer nivel revisa y filtra alertas. Un segundo nivel investiga los casos que pasan ese filtro y define la contención. Un tercer nivel se ocupa de incidentes complejos, búsqueda proactiva de amenazas (threat hunting) y ajuste de detecciones. La estructura exacta cambia de un proveedor a otro.
SOC y NOC, dos centros con objetivos distintos
Un SOC protege la seguridad; un NOC protege la disponibilidad. El NOC (Network Operations Center) vigila que servidores, redes, enlaces y aplicaciones estén funcionando y con buen rendimiento. El SOC vigila que nadie esté atacando o abusando de esos mismos recursos.
A veces sus señales se cruzan. Un pico de tráfico puede ser una campaña comercial exitosa o un ataque de denegación de servicio. Un servidor lento puede tener un disco lleno o un proceso de minería de criptomonedas instalado por un atacante. Cuando ambos equipos comparten información, el diagnóstico es más rápido.
Si quieres profundizar en el otro lado, revisa nuestra guía sobre qué es un NOC.
Por qué tu empresa necesita monitoreo de seguridad
Tener firewall y antivirus no equivale a tener visibilidad. Los controles de seguridad bloquean mucho, pero también generan alertas que alguien debe revisar, y hay técnicas de ataque diseñadas para pasar desapercibidas: credenciales robadas usadas desde un lugar inusual, herramientas legítimas de administración usadas con fines maliciosos, o accesos que ocurren fuera del horario laboral.
Las señales de que tu empresa necesita un SOC suelen ser estas:
- Tu equipo de TI recibe alertas de seguridad y no tiene tiempo para investigarlas.
- No sabrías decir con certeza si alguien accedió a tus sistemas la semana pasada.
- Manejas datos de clientes, pagos o información sensible.
- Tus operaciones dependen de sistemas en línea o en la nube.
- Clientes, socios o auditores te piden evidencias de monitoreo de seguridad.
Un SOC no garantiza que nunca habrá un incidente. Lo que sí hace es reducir el tiempo entre el inicio de un ataque y su detección, que es cuando más daño se puede evitar.
SOC interno o SOC gestionado
La decisión depende del tamaño de la empresa, su presupuesto y su capacidad para contratar y retener especialistas. Ambas opciones son válidas.
Ventajas y retos de un SOC interno
Un SOC propio da control total sobre procesos, datos y prioridades. El equipo conoce a fondo el negocio y los sistemas. A cambio, exige invertir en plataformas (SIEM, licencias, almacenamiento de logs), contratar analistas de varios perfiles, cubrir turnos, vacaciones y rotación de personal, y mantener la capacitación al día. Para empresas grandes o con requisitos regulatorios muy específicos puede tener sentido.
Ventajas y retos de un SOC gestionado
Un SOC gestionado (también llamado SOC como servicio o MSSP) es un proveedor externo que presta el monitoreo y la respuesta. La empresa accede a analistas y plataformas ya operativos sin construirlos desde cero, con un costo más predecible. Los retos están en otra parte: hay que definir bien el alcance, qué fuentes se monitorean, quién ejecuta la contención y cómo se comunica el proveedor con tu equipo. También conviene revisar dónde se almacenan los datos y quién tiene acceso a ellos.
Un modelo híbrido
Hay empresas que mantienen una persona o un pequeño equipo interno de seguridad y delegan el monitoreo continuo a un proveedor. El equipo interno aporta contexto del negocio y toma decisiones; el proveedor aporta cobertura y especialización.
Qué preguntar antes de contratar un SOC en Ecuador
Antes de firmar con cualquier proveedor de SOC, aclara estos puntos:
- Fuentes incluidas: firewall, endpoints, correo, servidores, nube, aplicaciones. Qué entra y qué queda fuera.
- Modelo de respuesta: si el proveedor solo notifica o también contiene incidentes, y con qué autorización.
- Cobertura y tiempos: qué horarios cubre y qué tiempos de atención se comprometen por contrato.
- Reportes: qué información recibirás, con qué frecuencia y en qué nivel de detalle.
- Integración con tus herramientas: si trabaja con los controles que ya tienes, como tu firewall o tu solución de endpoints, o te obliga a reemplazarlos.
- Manejo de datos: dónde se almacenan los logs, por cuánto tiempo y bajo qué controles.
Un buen SOC también te dirá qué no puede ver. Si tus equipos no envían registros o no tienen agentes instalados, habrá puntos ciegos, y es mejor conocerlos desde el inicio.
Cómo trabaja SyncTech el servicio de SOC
En SyncTech operamos el servicio de SOC junto a partners especializados en monitoreo de seguridad. Nuestro papel es ser tu único interlocutor: evaluamos qué fuentes conviene monitorear, coordinamos la integración con los controles que ya tienes (firewall, endpoints, correo) y te acompañamos en la respuesta con tu equipo de TI. Si faltan controles básicos, lo identificamos en una auditoría previa. Los alcances y niveles de servicio se definen por contrato según tu caso.
Si quieres revisar si un SOC gestionado encaja con tu empresa, conversemos.
Preguntas frecuentes
¿Qué significa SOC?
SOC son las siglas de Security Operations Center, o centro de operaciones de seguridad. Es el equipo, con sus procesos y herramientas, que vigila los sistemas de una organización para detectar amenazas y responder a incidentes de seguridad.
¿Cuál es la diferencia entre un SOC y un NOC?
El NOC vigila que la infraestructura funcione: disponibilidad, rendimiento y capacidad de servidores, redes y enlaces. El SOC vigila que esa infraestructura no esté siendo atacada o usada de forma indebida. Ambos se complementan y muchas empresas los contratan juntos.
¿Un SOC reemplaza al firewall o al antivirus?
No. El SOC trabaja con la información que generan el firewall, los endpoints, el correo y los servidores. Sin esos controles, el SOC tiene poco que analizar; sin el SOC, las alertas de esos controles suelen quedar sin revisión.
¿Una empresa mediana necesita un SOC?
Si maneja datos de clientes, opera en línea o depende de sus sistemas para facturar, sí le conviene tener monitoreo de seguridad. Para la mayoría de empresas medianas, un SOC gestionado resulta más viable que construir uno interno.